Grave vulnerabilidad XSS en el plugin Product Vendors de WooCommerce

Grave vulnerabilidad XSS en el plugin Product Vendors de WooCommerce

Se ha reportado una vulnerabilidad cross site scripting en el plugin premium de WordPress para WooCommerce conocido como Product Vendors. Este plugin es utilizado por el 28% de todas las tiendas WooCommerce.

La versión de Product Vendors afectada por esta vulnerabilidad es la 2.0.35. Si utilizas este plugin, es urgente que actualices al menos a la versión 2.0.36, que incluye ya la solución. La última versión de Product Vendors es la 2.0.40

Esta vulnerabilidad ha sido dada a conocer públicamente por lo que se espera un aumento en los ataques a WooCommerce con el objetivo de explotar este agujero de seguridad.


Ataque WPSetup: Ataques sobre las instalaciones recientes de WordPress

Ataque WPSetup: Ataques sobre las instalaciones recientes de WordPress

En mayo y junio, presenciamos un alza en los ataques dirigidos hacia instalaciones recientes de WordPress. Los atacantes escanean el sitio en busca de la siguientes URL:

/wp-admin/setup-config.php

Esta URL es la URL de configuración que las nuevas instalaciones de WordPress utilizan. Si el atacante encuentra la URL y contiene una página de configuración, esto indica que alguien ha instalado recientemente WordPress pero aún no lo ha configurado. En esta circunstancia, resulta fácil para un atacante tomar control no sólo del sitio WordPress sino de la cuenta de hosting completa y de todos los sitios que contenga esa cuenta de hospedaje web.

Cómo funciona el ataque WPSetup

Hay distintas maneras para instalar WordPress. Puedes subir y desempacar un archivo ZIP en un directorio de tu cuenta de hospedaje web. Otra manera común es que lo instales desde los instaladores 1-click incluidos en la misma cuenta de hospedaje web.

En este punto, aunque ya tienes los archivos base de WordPress instalados, no hay archivo de configuración creado aún, por lo que debe crearse.

Generalmente lo hacías manualmente, pero las nuevas versiones de WordPress guían al usuario a través de la creación de este archivo por medio de una interfase web.

Si desempacas un ZIP con WordPress o utilizas el instalador 1-click y no completas los pasos de configuración, un atacante que busque instalaciones recientes sin finalizar puede tomar control de tu sitio.

Cómo toma control de mi WordPress

Al encontrar una instalación de WordPress aún por configurar, el atacante puede por sí mismo configurar el WordPress llenando los datos que le solicita y colocando una base de datos en un servidor propio remoto. De esta manera, el atacante obtiene derechos plenos de administrador sobre este WordPress y podrá tener derecho pleno de ejecución de scripts.

Cómo toma control de mi cuenta de hospedaje

El ataque WPSetup toma control de la cuenta de hospedaje a través de la ejecución de código PHP, el cual puede hacerlo de varias formas.

  • Ejecutar código PHP utilizando el editor de temas y plugins
  • Ejecutar código PHP usando un plugin personalizado.

Una vez el atacante puede ejecutar código en tu sitio, puede realizar cualquier acción. Una de las más comunes es la instalación de código malware en tu cuenta de hospedaje. Ya en este punto, el atacante tiene acceso a todos los archivos y directorios de tu cuenta de hospedaje web.

Cómo protegerse contra el ataque WPSetup

Debido a que este tipo de ataques está ganando popularidad, puedes utilizar cualquiera de los siguientes procedimientos de protección.

Procedimiento 1

Antes de instalar WordPress, crea un archivo .htaccess en el directorio raíz. Incluye las siguientes líneas:

order deny,allow
deny from all
allow from <tu ip>

Reemplaza <tu ip> con tu propia IP. Puedes conocer tu IP de conexión a internet visitando www.miipes.net

Una vez completes el proceso de configuración de WordPress, remueve estas mismas líneas de tu archivo .htaccess y el sitio estará disponible para todos.

Procedimiento 2, mayor riesgo.

  1. Instala el WordPress ya sea desempacando un archivo ZIP o utilizando el instalador 1-Click.
  2. Inmediatamente de instalado, procede rápidamente a la configuración.
  3. Una vez el sitio está configurado, será imposible utilizar esta versión de ataque y tu sitio no será ya vulnerable al ataque WPSetup

El mayor riesgo de este procedimiento es que siempre existe cierto lapso entre la instalación y la configuración de WordPress y si un atacante detecta la instalación puede facilmente configurar antes que tú.

Recomendación: si instalas un script (WordPress en este caso), configura de inmediato, no lo dejes allí abandonado. Puede significar entregar el control de tu cuenta de hospedaje y de tus sitios.

Elaborado con información de: [www.wordfence.com]

Actualiza a la versión 4.7.2 de WordPress

Actualiza a la versión 4.7.2 de WordPress

En las últimas tres semanas hemos tenido dos actualizaciones de WordPress. La versión  4.7.1 fue liberada el 11 de enero como actualización de seguridad. Luego, la versión 4.7.2 apareció el 26 de enero.

Ambas versiones contienen actualizaciones importantes de seguridad para vulnerabilidades dadas a conocer en versiones previas de WordPress.

Estas versiones se conocen como actualizaciones menores. Eso significa que si tienes la configuración por defecto de WordPress, tu sitio fue probablemente actualizado automáticamente, a menos que tengas restricción en los permisos de archivo o alguna otra restricción que impida la actualización.

Si no tienes estas actualizaciones habilitadas en tu sitio, te recomendamos que entres a la administración de su sitio WordPress y actualices y asegúrate que la funcionalidad es la esperada.

La configuración por defecto de WordPress es ejecutar automáticamente toda actualización considerada como menor y no ejecutar las actualizaciones mayores. Si deseas implementar las actualizaciones mayores de forma automática (no es lo recomendable) puedes hacerlo incluyendo la siguiente línea en el archivo wp-config.php

define( ‘WP_AUTO_UPDATE_CORE’, true );


Enlaces de teléfono en tu sitio WordPress para móviles

Enlaces de teléfono en tu sitio WordPress para móviles

Crear enlaces de teléfono resulta muy fácil a través del uso de HTML5. Puedes añadir el código en el encabezado, las barras laterales, dentro de entradas o páginas, en tu página de contacto o dentro de algún widget.

El link de teléfono funciona a través de algunos protocolos HTML5, tales como tel: y mailto:. Los navegadores reaccionan a estos protocolos de maneras distintas, el usuario allí tendrá la última palabra.

Para añadir enlaces telefónicos en tu página web, sólo añade el siguiente código en formato texto en el lugar donde deseas que aparezca. Una sola línea de código bastará:

<a href=”tel:123-456-7890″>123-456-7890</a>

La primera parte de esta línea de código te indica hacia donde apuntar el enlace. Href=tel: creará un enlace de teléfono. El número que aparece a continuación será el marcado en la llamada.

La segunda parte de esta línea es la porción visible del enlace. Por supuesto, la sección visible no tiene que ser igual al enlace creado. En otras palabras, aquí puedes colocar letras y números, si así lo deseas. Podría decir, por ejemplo: “Llámanos”. Si deseas colocar un texto distinto, tu código podría ser el siguiente:

<a href=”tel:123-456-7890″>LLÁMANOS</a>

Los visitantes del sitio verán el mensaje LLÁMANOS pero al dar click se marcará el número de teléfono indicado en la sección tel:

Afortunadamente, en HTML5 no estás limitado sólo números telefónicos. Puedes utilizar otras llamadas a la acción, como las listadas a continuación:

  • tel: – para iniciar llamada de teléfono
  • mailto: – para abrir una aplicación de correo
  • callto: para abrir Skype
  • sms: – para enviar mensaje de texto
  • fax: – enviar fax

Si el número de teléfono que utilizas en tu sitio web incluye también una extensión, tu línea de código será similar a la siguiente:

<a href=”tel:123-456-7890p123″>LLÁMANOS</a>

en donde la letra p incorporará una pausa de 1 segundo antes del marcado de la extensión 123.

No es necesario que utilices código de país, pero si tu sitio tiene posibles clientes internacionales, lo mejor será que lo añadas a tu línea de código:

<a href=”tel:+5255-4566-7890″>Llámanos</a>

Plugins

Si no deseas realizar el trabajo de implementación de los enlaces de forma manual, algunos de los plugins candidatos a ser utilizados para crear enlaces de teléfono son los siguientes:

Speed Contact Bar
Mobile Contact Bar

Cómo corregir los elementos SSL No Seguros en una página con certificado de seguridad instalado en WordPress

Cómo corregir los elementos SSL No Seguros en una página con certificado de seguridad instalado

Determinando el problema

Para operar tu carrito de compras en WordPress es necesario, más que recomendado, tener instalado un certificado de seguridad SSL en tu sitio. El certificado está ya bien instalado, haces tu prueba: https://www.tudominio.com (donde tudominio.com es el nombre real de tu dominio) y todo parece estar bien al principio.

Sin embargo, pronto notas que los buscadores no están del todo felices con tu sitio.

Firefox señala en la barra de direcciones que el sitio no es totalmente seguro. Al dar click sobre el icono de “infelicidad” del buscador, te encuentras con la leyenda que el sitio puede contener material que no es totalmente seguro, probablemente imágenes.

Chrome mostrará igualmente un símbolo sobre el candado de seguridad SSL e indicará que la página incluye elementos que no son seguros.

Internet Explorer tendrá un mensaje similar, indicando al usuario sobre los elementos inseguros en la página.

La Causa

Este mensaje es originado pdebido a que una imagen, o varias, un CSS o JS, o cualquier otro tipo similar de archivo, está siendo cargado en la página sin una conexión segura. Un ejemplo de esto sería que una imagen estuviera siendo cargada sin utilizar el protocolo HTTPS. Por lo general, cuando elaboras tu sitio lo haces sin tener la protección de un certificado de seguridad. La imagen ya incluida en tu página cargará sin pasar por el protocolo de seguridad. Debido al hecho de que no todos los elementos de la página son enviados a través de un canal encriptado, el navegador notificará al usuario que puede existir un detalle o problema de seguridad con esa página en particular.

Es desafortunado que WordPress no verifique que una página segura contenga sólo elementos seguros. Si cargas una imagen cuando el sitio no ha sido aún protegido, esa imagen permanecerá en el terreno inseguro a menos que lo modifiques manualmente.

Solución 1

El primer paso para abordar este asunto es forzar a WordPress a que siempre utilice SSL. Eso significa que todo intercambio con el sitio, ya sea como usuario visitante o como administrador, será encriptado. Cuando tu sitio utiliza el comercio electrónico o maneja información sensitiva de tus usuarios, la seguridad nunca estará de más.

Para que tu sitio WordPress esté completamente encriptado, sigue los pasos siguientes: WordPress debe siempre utilizar el protocolo HTTPS y modifica el archivo .htaccess para forzar una conexión segura SSL.

Actualiza la configuración de WordPress

Este es el primer paso a realizar. Invertir el orden de estos pasos puede ocasionar problemas de funcionamiento en tu sitio.
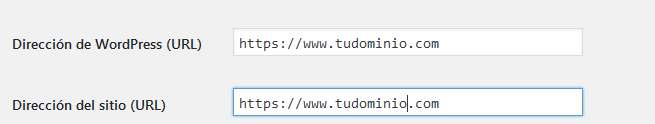
Entra al administrador de tu sitio y ve a (Configuración > General). Actualiza las dos direcciones, tanto la de WordPress como la del sitio utilizando “https://” al inicio de tu dominio en lugar de “http://”.

Asegúrate de dar click en en el botón de Guardar en la parte inferior de la ventana. Después de realizar este cambio, es probable que debas entrar de nuevo, es lo normal.

Actualiza un archivo .htaccess existente

En tu cuenta de hospedaje, en el Administrador de Archivos, en una dirección similar a “/home/dominio.com/public_html” o “/home/usuariocpanel/public_html/”, encontrarás un archivo con el nombre “.htaccess”. Si no lo encuentras allí, pasa a la siguiente sección de este artículo.

Abre el archivo .htaccess y encuentra la sección similar al siguiente:

# BEGIN WordPress

RewriteEngine On
RewriteBase /
RewriteRule ^index\.php$ – [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]

# END WordPress

Actualiza esta sección para que incluya las dos líneas incorporadas en el siguiente ejemplo:

# BEGIN WordPress

RewriteEngine On

RewriteCond %{SERVER_PORT} !^443$
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]

RewriteBase /
RewriteRule ^index\.php$ – [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]

# END WordPress

Inmediatamente después de realizar este cambio, verifica el funcionamiento de tu sitio. Si no carga apropiadamente, quita estas líneas y consulta la última sección de este artículo.. Por lo general, el sitio funcionará sin problema y ahora todo llamado a http://www.tudominio.com será direccionado hacia https://www.tudominio.com, conexión segura y protegida.

Añade un archivo .htaccess

Si has actualizado el archivo .htaccess que ya tenías, salta esta sección.

Si tu sitio no tiene un archivo .htaccess, debes crear uno. Este archivo se encuentra en el directorio principal de tu sitio, por lo general en “/home/dominio.com/public_html” o “/home/usuariocpanel/public_html/”.

Crea el archivo .htaccess y pega la siguiente información:

# BEGIN WordPress

RewriteEngine On
RewriteCond %{SERVER_PORT} !^443$
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]

# END WordPress

Una vez hayas guardado este archivo, realiza pruebas de funcionamiento con tu sitio. Si el sitio no funciona apropiadamente, quita el archivo .htaccess y consulta la última sección de este artículo.

Solución 2

Una segunda solución es añadir un plugin a tu sitio. Aunque resulta más fácil, al incorporar el plugin se añade también más tiempo de procesamiento y mayor consumo de memoria en cada carga del sitio. Esto significa que el sitio cargará ligeramente más lento y consumirá más recursos del servidor.

En la sección de Plugins en tu administrador, da click sobre Añadir Nuevo y coloca en el cajón de texto: Fix SSL/Non-SSL. Instala y activa el plugin.

Cuando el plugin esté activo, dos cosas sucederán en tu sitio:
1. En toda solicitud segura a la página, todos las instancia de “http://www.tudominio.com” serán reemplazadas por “https://www.tudominio.com”, donde tudominio.com corresponde a tu dominio real.

2. Si la solicitud a la página no es segura, entonces toda instancia “https://www.tudominio.com” será reemplazada por “http://www.tudominio.com”.

En otras palabras, el plugin forzará a que todas las solicitudes de imágenes, archivos CSS y JS, atiendan el protocolo correcto, ya sea http o https, eliminando así inconsistencias que puedan provocar mensajes de inseguridad en los buscadores.

Errores en .htaccess

Si al modificar el archivo .htaccess se presentan errores, contacta a tu proveedor de hospedaje. Envía la modificación que deseas realizar y el detalle del problema encontrado. Con seguridad, le darán una solución apropiada a este problema.

Inminente: Sitios que no usen el protocolo HTTPS serán marcados como «No Seguro» por Chrome

Inminente:

Sitios que no usen el protocolo HTTPS serán marcados como «No Seguro» por Chrome

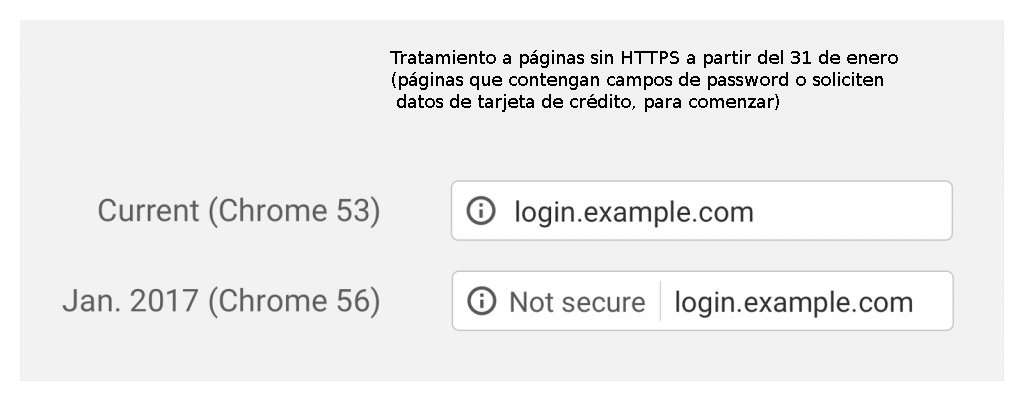
Se espera que para el 31 de enero del 2017 sea liberada la versión 56 del navegador Chrome de Google. Chrome incluye un cambio significativo en la manera que se muestra los sitios que no tengan certificado de seguridad instalado (conocido como SSL), es decir, que no utilicen el protocolo HTTPS.

Es decir, a partir de que sea liberada esta versión de Chrome, cualquier página con campo de password o que haga  solicitud de datos de tarjeta de crédito que no tenga HTTPS tendrá un aviso en la barra de direcciones que dice «No Seguro».

Esta es la primera fase de un esfuerzo tendiente a hacer que los sitios abandonen el HTTP plano.

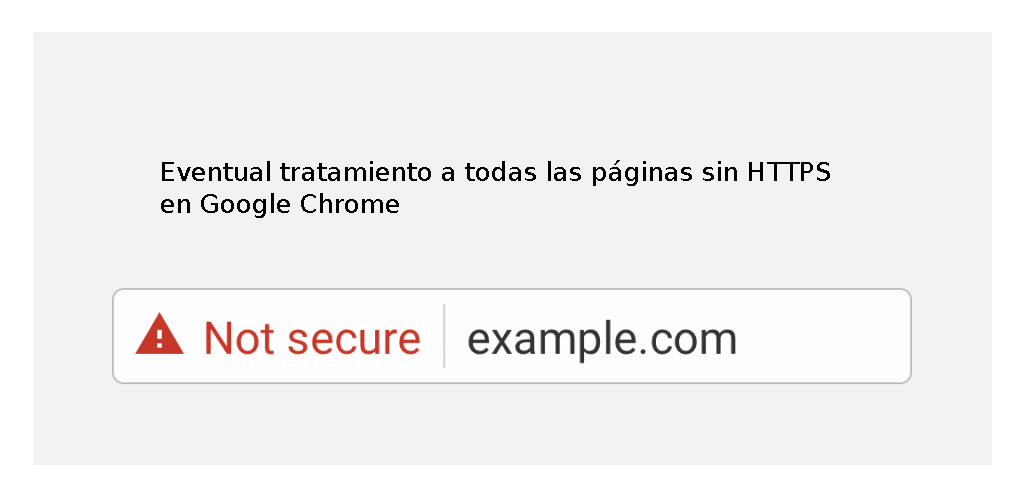
En una versión futura de Chrome, todas las páginas que no utilicen HTTPS serán marcadas como «No Seguro».

SSL certificado de seguridad Chrome

Impacto de esta medida en sitios WordPress

A partir del 31 de enero, como ya se mencionó, toda página que no utilice el protocolo HTTPS y contenga algún campo de password o solicite datos de tarjeta de crédito, será marcado como «No Seguro» en la barra de direcciones de Google Chrome. Esto incluye, por supuesto, el ingreso a WordPress.

Esto puede confundir a los visitantes de tu sitio que ingresen un usuario y password ya que pueden fácilmente interpretar este aviso como que la seguridad del sitio está comprometida.

Qué hacer si tu sitio no es HTTPS

Sin duda, el primer paso es consultar con tu proveedor de hospedaje la manera de implementar un certificado de seguridad y su costo.  Ignorarlo no es una opción. Nosotros podemos instalar en tu sitio un certificado SSL de bajo costo, lo que evitará este molesto aviso.

Si ya tienes un certificado SSL instalado, no hay porqué preocuparse, tu sitio ya está listo para Chrome 56.

Fuente: [https://www.wordfence.com/blog/2017/01/chrome-56-ssl-https-wordpress]

WordPress: 10 Tips o 10 errores comunes que debes evitar

WordPress: 10 Tips (o 10 errores comunes que debes evitar)

Como desarrolladores, nos da gusto ver a nuestros clientes instalar su WordPress y configurarlo en un intento por aprender y así implementar su sitio. Sin embargo, hay algunas prácticas que podríamos definir como Mejores Prácticas en todo el proceso de instalación, implementación y operación de los sitios WordPress. Aquí definimos algunas de ellas, 10 errores que debes evitar.

Consejo 1: Respalda periódicamente tu sitio

La Ley de Murphy aplica aquí. Si no tienes respaldo, tienes un gran problema. Los respaldos son el seguro que debes invariablemente tener para tu sitio. A nadie le gusta pensar en los peores escenarios, pero éstos suceden. Si no tienes respaldo de tu sitio, una gran amenaza pende sobre tu sitio. Errores simples de procedimiento, como generar un respaldo, dan paso a escenarios terribles. Lo vemos a menudo y no es nada placentero. Hay plugins, como Backup Buddy, que te permitirán crear respaldos completos con un sólo click, incluso te permitirán automatizar el proceso. Consulta con un experto WordPress si requieres alguna ayuda.

La pregunta aquí es: ¿tienes el tiempo o los recursos para dedicarle a la construcción de un sitio completamente nuevo desde cero si tuvieras algún percance? Si las implicaciones de esta pregunta te asustan, es tiempo de dedicarle tiempo a un plan básico de respaldos ahora mismo.

Consejo 2: Respalda tu sitio antes de actualizar plugins o temas

Si ya tienes algún tiempo utilizando el administrador de WordPress, entonces sabes que los plugins, temas e incluso WordPress mismo se actualizan de manera frecuente. Es importante que antes de darle click al botón «update» ó «actualizar» realices un respaldo fresco de tu sitio. Es frecuente el caso que algún tipo de actualización no se lleve muy bien con tu sitio en alguna ocasión. Es decir, no sabes en qué proceso de actualización algún plugin o tema ocasionará algún problema en tu sitio. Lo importante en esta ocasión es asegurarte que tienes un punto de retorno en caso algo salga mal, eso es lo que representa tu respaldo en este caso.

Consejo 3: Utiliza un child theme (tema hijo)

¿A qué te refieres? ¿Un tema hijo? La mayoría de sitios WordPress se construyen utilizando temas, que por lo general están hechos por terceros. El uso de un tema es sin duda la forma más fácil de obtener un sitio que se vea bien sin tener que escribir una sola línea de código.

Sin embargo, y más a menudo de lo que quisiéramos, el tema que elegiste tendrá una actualización para ajustarse a nuevas versiones de WordPress o por asuntos de seguridad o funcionalidad.

Podrías decirnos, se ve bien, ¿cuál es el problema entonces? Digamos que este problema estará allí sin hacerse notar hasta que llegue el momento de la actualización del tema. Si antes de actualizar no realizaste un respaldo de tu sitio, es muy probable que cualquier personalización que hayas realizado pare en la basura.

Cuando le das click al botón de «actualizar» lo que en realidad estás haciendo es reescribir los archivos centrales de tu tema con cualquier nueva versión de código escrita por el desarrollador del tema. Es decir, por ejemplo, si tu sitio tenía un 20% de código personalizado por el que hayas pagado y este código no se colocó en un child theme, entonces todo el trabajo se habrá perdido.

Es aquí donde se nota lo oportuno de un child theme. Un child theme es como tu bote salvavidas para el código personalizado que coloques y que no será reescrito con las actualizaciones del tema. Los cambios que tengas en tu child theme persistirán sin importar cuantas actualizaciones realices en ese tema.

Consejo 4: no te aloques tanto con los plugins

En nuestros años de experiencia, hemos aprendido que los que se inician en WordPress, entusiasmados por la gran cantidad de plugins a su disposición, instalan todos los que pueden, incluso para resolver cualquier asunto menor.

No hay ningún tipo de regla válida y general para la instalación de plugins, pero recuerda que para los sitios WordPress menos es más.

Si pudieras tener tu sitio WordPress con cero plugins, felicidades, pero eso raramente ocurre. Un inconveniente con los plugins es que no necesariamente son amigables entre sí. Otra razón para limitar su uso es que muchos de ellos no son más actualizados por sus desarrolladores y no generan nuevas versiones o solucionan agujeros de seguridad.

Por regla general, no instales plugins que no hayan sido probados con tu versión de WordPress. Revisa los comentarios de otros usuarios antes de instalar un plugin.

Consejo 5: Crea un ambiente de pruebas

Un ambiente de pruebas es esencialmente una copia de tu sitio en producción donde tienes la oportunidad de probar actualizaciones o nueva funcionalidad antes de afectar el sitio principal. Los ambientes de prueba son muy útiles también para la creación y mantenimiento de child themes.

Consejo 6: No utilices «admin» como tu usuario

El usuario «admin» es el usuario por defecto con derechos de administración en WordPress. Si utilizas este usuario, que es el más común en toda la plataforma WordPress, te van a hacquear, no lo dudes. Es por eso que nuestra recomendación es que no lo uses nunca.

Cuando instalas WordPress tienes oportunidad de colocar el primer candado a tu administración. Coloca un usuario creativo que signifique algo para tu sitio y un password mezcla de caracteres, números y signos.

¿Utilizas el usuario «admin» en este momento? No es cosa de risa, es cosa de poner manos a la obra y cambiarlo.

Paso 1. Entra al administrador de WordPress utilizando el usuario «admin» y crea desde allí un nuevo usuario con todos los derechos de administrador. Crea el usuario con un nombre completamente nuevo y coloca el password correspondiente.

Paso 2. Deslógueate del administrador y entra con el usuario nuevo.

Paso 3. Elimina o suspende el usuario «admin». Asegúrate que asignas todo el contenido del usuario «admin» al nuevo usuario administrador, de lo contrario puedes tener problemas. No olvides tener respaldos frescos para todo movimiento. Si no deseas eliminarlo, cambia el usuario «admin» a suscriptor.

Consejo 7: Todos tus enlaces permanentes o permalinks deben ser SEF

SEF significa Search Engine Friendly. Por defecto, WordPress colocará tus enlaces en el formato siguiente: misitio.com/?p=123. Estos enlaces parecerán vagos y sin sentido para tus usuarios y le dirán muy poco a los motores de búsqueda sobre el contenido de la página.

La solución es muy fácil. Visita Settings >> Permalinks y selecciona la opción «postname». Al hacerlo, tu enlace misitio.com/?p=123 se convertirá, por ejemplo, en misitio.com/plateria-fina, o lo que tú hayas nombrado tu entrada o página.

Consejo 8: Las imágenes son diferentes

Este es más un consejo de operación que mejor práctica, sin embargo, es importante darle mención ya que afecta el rendimiento del sitio.

Tu celular, por ejemplo, puede tomar fotos que llegan a pesar 20MB. Eso no significa que esas fotos pesadas y anchas debas de subirlas tal cual a tu sitio WordPress. Imágenes muy grandes y pesadas tomarán más tiempo en cargar y por lo consiguiente alentarán tu sitio. Deja de sacrificar el rendimiento de tu sitio con imágenes super pesadas que se mostrarán en un espacio no mayor a la palma de tu mano. Optimiza tus imágenes utilizando Photoshop, o el optimizador Riot (extremadamente útil y gratis), o un plugin como wp-smush. Este esfuerzo será de mucha utilidad para tu sitio.

Consejo 9: No todos los proveedores de hospedaje son apropiados.

Dos preguntas servirán para orientarte en este asunto: ¿En dónde alojas tu sitio web? y ¿Por qué lo alojas allí?

Si la única respuesta apropiada es, «ellos son la solución más económica», te recomendamos que tomes un momento y lo pienses de nuevo.

Un punto importante es que no encontrarás el mejor hospedaje a precio diminuto en un sitio de ofertas, por ejemplo. Si tu sitio es personal, te recomendamos el hospedaje personal económico que maneja C100 Webhosting. Si el sitio es más grande, el hospedaje premium o el hospedaje superlinux serán los apropiados. El rendimiento es excelente y el soporte siempre presente.

Consejo 10: Consulta con un experto

Si tú mismo instalas y administras tu sitio WordPress, eso es sin duda encomiable y digno de aprecio. Sin embargo, hay momentos en que tu sitio puede tener problemas de seguridad, recuperación, rendimiento o de funcionalidad en donde no tengas las herramientas para seguir adelante y llegues a un tope. Allí es el momento de consultar con un experto. Puedes contactarnos y consultarnos sobre cualquier proyecto WordPress que tengas en mente.

Recuerda que si requieres algún tipo de ayuda de cualquier tipo en WordPress, nosotros en C100Webhosting podemos brindarte un auxilio profesional a bajo costo.
 

Solución para error “style.less.cache” (lessphp fatal error: load error: failed to find) en WordPress

Solución para error “style.less.cache” (lessphp fatal error: load error: failed to find) en WordPress

Este error se muestra casi siempre después de migrar tu sitio WordPress de un servidor a otro. El error completo en cuestión es:

lessphp fatal error: load error: failed to find /wp-content/themes/themeXXXXX/bootstrap/less/bootstrap.lesslessphp fatal error

La solución para este error es muy simple. Elimina manualmente los archivos en las siguientes rutas:

1. wp-content/themes/temaXXXXX/bootstrap/less/bootstrap.less.cache;

2. wp-content/themes/tremaXXXXX/style.less.cache;

Recarga ahora tu sitio y el error que se muestra en la parte superior de tus páginas ha desaparecido.


WordPress debug en un archivo .log

WordPress debug en un archivo .log

La siguiente porción de código ó snippet le indicará a WordPress que coloque el resultado de debug en un archivo .log en lugar de mostrarlo en el sitio mismo, en tu pantalla. Esto resulta extremadamente útil para sitios que ya están en producción y que requieren realizar debug sin interferir con sus usuarios.

define(‘WP_DEBUG’, true);
define(‘WP_DEBUG_LOG’, true);
define(‘WP_DEBUG_DISPLAY’, false);

La compatibilidad es a partir de WordPress 3.1


Ya puedes actualizar a WordPress 4.6

Ya puedes actualizar a WordPress 4.6

El día de hoy, agosto 16, 2016, la versión 4.6. «Pepper» de WordPress está ya disponible. El nombre es en honor al saxofonista Park Frederick «Pepper» Adams III. Algunos de los puntos que incluye esta nueva versión son:

Actualizaciones mas fáciles
Permanece en la misma página mientras actualizas, instalas y borras tus plugins y temas.

Fuentes nativas
Ahora el escritorio de WordPress aprovecha las fuentes que ya tengas, haciendo que cargue más rápido y permitiéndote sentirte más como en casa desde cualquier dispositivo que uses.

Comprobación de enlaces integrada
¿Alguna vez has enlazado accidentalmente a http://www.tudominio.com/wordpress.org? Ahora WordPress hace comprobaciones automáticas para asegurarse de que no te pase.

Recuperación de contenido
Mientras escribes, WordPress guarda tu contenido en el navegador. Recuperar contenido guardado es aún más fácil con WordPress 4.6.

WP_Term_Query y WP_Post_Type
Una nueva clase WP_Term_Query añade flexibilidad a la información de peticiones de términos y un nuevo objeto WP_Post_Type hace que interactuar con tipos de contenido sea más intuitivo.

Peticiones robustas
La API HTTP ahora equilibra la biblioteca de peticiones, mejorando la compatibilidad estándar con HTTP, añadiendo cabeceras que distinguen entre mayúsculas y minúsculas, peticiones HTTP paralelas y compatibilidad con nombres de dominio internacionales.

Traducciones a voluntad
WordPress instalara y usara los paquetes de idioma más recientes en tus plugins y temas en cuando los tengan disponibles la comunidad de traductores de WordPress.org.

Meta Registration API
La Meta Registration API se ha extendido para que sea compatible con tipos, descripciones, y con la visibilidad de la REST API.

APIs del Personalizador para validación de ajustes y avisos
Los ajustes tienen ahora una API para hacer cumplir restricciones de validación. Igualmente, el personalizador gestiona ahora notificaciones de soporte, que se utilizan para mostrar errores de validación en vez de fallar y pasar inadvertidos.

Multisitio ahora más rápido que nunca
Cacheos y queries de sitio exhaustivas mejoran tu experiencia de administración de la red. Añadiendo WP_Site_Query y WP_Network_Query se hace más fácil las queries personalizadas.

Actualiza WordPress y sus plugins para reducir el riesgo de ser hackeado y aumentar la efectividad de tu sitio.


Cómo implementar el browser caching en WordPress

Cómo implementar el browser caching en WordPress

Si buscas una manera fácil y efectiva de implementar el Browser Caching, este artículo es para ti. Sin duda quieres mejorar el rendimiento y carga de tu sitio en Google PageSpeed Insights ó GTmatrix y estos medidores de velocidad y carga han sugerido que hagas algo para mejorar el Leverage Browser Caching. Siguiendo algunos pasos que se muestran a continuación, puedes tener resultados asombrosos en términos de velocidad de carga.

¿Cómo funciona el Browser Caching?

Empecemos por comprender como funciona el Leverage Browser Caching en WordPress y la manera en que ayuda en tener una carga más veloz de tu sitio. El navegador requiere utilizar recursos de un servidor (por ejemplo, HTML files, archivo CSS, archivo texto, imágenes etc.) El caché web es la tecnología utilizada por los navegadores y aplicaciones de software para almacenar temporalmente o «recordar» los recursos y páginas vistas en el disco local. Este almacenamiento temporal de información se conoce como «caché».

Y cuando tú visitas nuevamente el mismo sitio, el navegador sólo descargará el contenido actualizado y lo combinará con la información ya almacenada temporalmente. Esta es la manera como el caché reduce el uso de ancho de banda y la carga en el servidor. Es por eso que leverage browser caching resulta importante para que los sitios carguen más rápidamente.

Cómo funciona el leverage browser caching en WordPress

Para que el leverage browser caching funcione apropiadamente en WordPress, el servidor web debe permitir al navegador almacenar información del sitio web temporalmente o en el disco local. Esta es la manera en que se da una mejora considerable en la carga del sitio.

La pregunta siguiente es cómo habilito este caché, de qué manera mi servidor le permitirá al navegador almacenar el caché de un sitio determinado. Para habilitarlo, debes añadir encabezados de Cache-Control y ETag en los encabezados HTTP. El Cache-Control indica el período en que un archivo determinado estará en caché y Etag se utiliza para verificar cambios en recursos ya en caché y los recursos solicitados. Se puede especificar un periodo en meses o años para mantener en caché esos recursos

Hay dos maneras básicas de implementar el Leverage Browser Caching: la primera es añadir una pieza de código en el archivo .htaccess y la segunda opción es instalar un plugin que realice esta función.

Implementar Leverage Browser Caching en htaccess con servidor Apache

1. Requieres editar el archivo .htaccess que se encuentre en la instalación raíz de WordPress.

2. Abre el archivo .htaccess y pega el código siguiente:

# TN Expires Caching Start #
<IfModule mod_expires.c>
ExpiresActive On
ExpiresByType text/css «access 1 month»
ExpiresByType text/html «access 1 month»
ExpiresByType image/gif «access 1 year»
ExpiresByType image/png «access 1 year»
ExpiresByType image/jpg «access 1 year»
ExpiresByType image/jpeg «access 1 year»
ExpiresByType image/x-icon «access 1 year»
ExpiresByType application/pdf «access 1 month»
ExpiresByType application/javascript «access 1 month»
ExpiresByType text/x-javascript «access 1 month»
ExpiresByType application/x-shockwave-flash «access 1 month»
ExpiresDefault «access 1 month»
</IfModule>
# TN Expires Caching End #

Es una buena práctica colocar la fecha en que expira en un año. Un valor igual o menor a un mes o mayor a un año no es recomendable.

Guarda el archivo .htaccess y limpia el caché de tu sitio WordPress en caso tengas un plugin de manejo de caché. Eso será todo.

Implementar Leverage Browser Caching utilizando un plugin

1. Te sugerimos que descargues el plugin WP Fastest Cache utilizando este enlace.

2. Instala el plugin y activalo.

3. Visita la configuración o settings de este plugin

4. Habilita la opción de Browser Caching y da click en el botón de Submit. Con eso será guardada tu elección.

Nuestra recomendación es que utilices el método directo de .htaccess, pero igualmente la versión en plugin te dará buen rendimiento.

Debes ver ya un mejor rendimiento de tu sitio.


WordPress: resumen de vulnerabilidades hasta el 28 de julio

WordPress: resumen de vulnerabilidades hasta el 28 de julio

El siguiente es un resumen de las más recientes vulnerabilidades detectadas en plugins de WordPress que debes tomar muy en cuenta:

Esta mañana fueron publicados detalles de una vulnerabilidad cross site scripting en Easy Form For MailChimp  6.1.2 y versiones anteriores. Ya se liberó una actualización para este plugin y es necesario actualizar de inmediato.

La semana pasada, los siguientes plugins fueron detectados con alguna vulnerabilidad:

Contact Form Email versión 11.47 y versiones anteriores contiene una vulnerabilidad conocida con el nombre de authenticated reflected XSS . Es necesario actualizar a las versión 11.48.

Code Snippets 2.6.1 y versiones anteriores contiene la vulnerabilidad authenticated reflected XSS igualmente. Actualiza a las versión 2.7.0.

Lazy Load contiene la vulnerabilidad Stored XSS en su versión 0.6 y anteriores. Actualiza tan pronto como puedas.

El plugin Form Lightbox ha sido removido del repositorio de WordPress. Sin embargo, el plugin padece una vulnerabilidad que le permite al atacante actualizar cualquier dato en la base de datos, y puede tomar control del sitio. Te recomendamos que si utilizas este plugin lo substituyas por otro o simplemente lo elimines de tu sitio. La versión más reciente es la 2.1 y tenía alrededor de 34,000 descargas a la hora de ser removido.

El plugin Ninja Forms versión 2.9.51 y versiones anteriores contienen múltiples vulnerabilidades de authenticated cross site scripting. Actualiza a la versión 2.9.54 tan pronto como sea posible.

Elaborado con información de WordFence.