Joomla, WordPress, Drupal ¿Cuál usar para tu sitio?

Llegados al momento de decidir el mejor manejador de contenidos CMS para tu sitio, las aplicaciones más utilizadas y de renombre son sin duda WordPress, Joomla, y Drupal (siendo Drupal el menos popular de los 3).

¿Cómo determino cuál es el mejor para mi sitio? Bien, eso dependerá principalmente de lo que desees lograr con tu sitio y su función.

WordPress

WordPress es sin duda la mejor plataforma para blogs disponible en este momento. Esta plataforma puede utilizarse como un manejador de contenidos en lugar de propiamente un blog y será una solución viable, posible, pero no será tan potente como Joomla o Drupal.

  • Un punto a favor de WordPress es que es el CMS de más fácil instalación y muy amigable en su uso.
  • Un punto en contra es que Joomla y Drupla resultan más atractivos para los desarrolladores.

Drupal

Drupal es el CMS más poderoso para desarrolladores y no desarrolladores (pero que les gusta escribir código). De las tres plataformas que estamos comentando en este articulo, Drupal es la que más se asemeja a una plataforma de desarrollo.

  • Un punto a favor de Drupal es que es ideal para desarrolladores que desean realizar las modificaciones por ellos mismos. Puedes utilizarse para crear sitios web ultra-rápidos.
  • Un punto en contra es que es poco accesible y requiere conocimiento técnico, al contrario de WordPress y Joomla. Está más dirigido a desarrollares que a diseñadores, tiene plantillas bastante planas que no pretenden competir con los otros dos CMS que mencionamos aquí.

Joomla

Joomla se encuentra en el punto medio de WordPress y Drupal. Mezcla la flexibilidad del primero con el poder del segundo. Aunque no es tan amigable en su uso, no resulta tan áspero como Drupal.

  • Un punto a favor es que Joomla tiene como objetivo tanto a desarrolladores como diseñadores y ha mejorado considerablemente en los últimos años.
  • Un punto en contra es que se hace más y más amigable, pero aún tiene camino por recorrer en ese sentido.

Instalación:
Wordpress es extremadamente fácil de instalar, mientras que Drupal puede requerir paciencia y determinación.

Plugins:
Los plugins de Drupal verdaderamente mejoran el CMS. WordPress tiene quizá tantos plugins como Joomla y Drupal juntos, pero muchos de ellos simplemente igualan lo que Joomla o Drupal hacen con el script básico.

Plantillas o Temas:
Wordpress y Joomla tienen plantillas muy atractivas, mientras que Drupal sencillamente carece de plantillas atractivas.

Documentación:
Debido a que está hecho para desarrolladores, Drupal cuenta con mejor documentación. WordPress ha mejorado su documentación últimamente, pero aún le falta.

Administración:
Wordpress es sin duda el más fácil de administrar. Drupal puede convertirse en un verdadero reto para el principiante.

En resumen, tenemos que:

  • WordPress es muy amigable en su uso, la mejor plataforma para bloggers.
  • Drupal es poderoso, lo mejor para desarrolladores que desean escribir su propio código.
  • Joomla es un poco de ambos, más que WordPress pero menos que Drupal.

Como ya sabes, la elección de tu CMS es una elección personal que depende en lo que desees lograr con tu sitio.
[wp_bannerize]

Consejos para optimizar un sitio Joomla

Este artículo cubre aspectos básicos para mejorar el performance y carga de un sitio hecho con Joomla. La mejora obtenida variará dependiendo de algunas variables, que van desde tipo de servidor y tipo de hospedaje que asignes a tu sitio web.

Para hospedar tu sitio web tiene al menos 3 variables: servidor dedicado, servidor semi-dedicado y hospedaje web compartido. La diferencia fundamental son los recursos asignados a tu sitio: es un ambiente dedicado la cantidad de recursos serán mucho mayores que los disponibles en un ambiente web compartido (CPU/memoria/disco duro). Si tienes un sitio web con muchos miembros y muchos visitantes, sin duda tendrá un impacto real en el rendimiento de tu sitio Joomla. Una ventaja real del hospedaje web compartido, recomendado para sitios pequeños o medianos, es el costo bajo.

Teniendo ya presente el tipo de hospedaje web asignado a tu sitio web, pasaremos a considerar aspectos directamente relacionados con el diseño y funcionalidad:

1. TEMA UTILIZADO (TEMPLATE)

  • El tema utilizado para «vestir» tu sitio Joomla puede tener un impacto importante en el rendimiento y carga de tu sitio si no está optimizado de manera apropiada. Cuando elijas o desarrolles un tema para Joomla, toma en consideración los puntos siguientes:
  • Asegúrate que el tema utiliza código valido de XHTML / CSS. Si el código no es correcto, tomará más tiempo el navegador en mostrar la página. Hay una cantidad considerable de herramientas en línea que te ayudarán a validar y confirmar que el código es válido.
  • Optimiza las imágenes, mientras más pequeño su peso mucho mejor.
  • Mientras menos imágenes, mejor para la carga del sitio. Puedes crear temas muy atractivos usando CSS sin el uso de imágenes.
  • Revisa el código (CSS / index.php) en busca de imágenes que no estén correctamente referenciadas en el CSS.
  • Evita en lo posible el uso de Flash o de Javascript.

2. DESHABILITA LAS ESTADISTICAS

El desabilitar la función de estadísticas en panel Joomla mejora el tiempo de carga del sitio. Si está habilitado, cada vez que un visitante llegue al sitio escribirá datos de estadísticas en la base de datos MYSQL. Para deshabilitar esa opción entra a SITE / GLOBAL CONFIGURATION / STATISTICS y allí lo encontrarás. El hospedaje web incluye como normal general scripts de estadísticas las cuales te serán de utilidad.

3. HABILITA EL CACHE

Esta opción de Joomla está deshabilitada por defecto. Sin embargo, puedes habilitarla y podrás de inmediato ver el incremento en performance de tu sitio web. Puedes configurar el caché ya sea para el contenido de una página o un módulo.

4. MODULOS

Joomla incluye cierta cantidad de módulos nativos  y existen una buena cantidad de módulos hechos por terceros, y por lo general añaden funcionalidad a tu sitio. A mayor cantidad de módulos en tu página inicial, mayor tiempo que tardará la carga de esa página. Si planeas utilizar más módulos lo recomendable es que los asignes a páginas específicas que no sean la página principal.

5. REPORTE DE ERRORES

Deshabilitar el reporte de errores de Joomla es una acción adicional que te permite mejorar el rendimiento de tu sitio. Para deshabilitar ve a GLOBAL CONFIGURATION / SERVER / y coloca el reporte de errores a None.

6. LO QUE REQUIERES Y LO QUE NO

Habilita los módulos, plugins, componentes, etc, que utilices. Deshabilita todo lo que no utilices, y si es de terceros, desinstálalo. Habilitar funcionalidad que no usas o requieres solamente hará tu sitio más lento.

Esperamos que estos tips básicos te ayuden a tener un sitio con mejor carga y rendimiento.

No olvides visitarnos en nuestro sitio de Hospedaje web.
[wp_bannerize]

Protege tu sitio web Joomla

¿Cómo asegurar tu sitio web hecho en Joomla lo mejor posible?

Es mucho más común de lo deseado encontrar sitios haqueados hechos en Joomla. Lo más seguro es que sean sitios muchas veces bien hechos en aspectos de diseño y con la funcionalidad que la plataforma Joomla ofrece, pero sin tomar en cuenta aspectos de seguridad permanentes que un sitio web requiere en la actualidad. Generalmente nos llaman indicando que su sitio ha sido afectado y que el daño muchas veces es mayúsculo o irreparable.
Los pasos básicos para proteger un sitio Joomla son muy fáciles de seguir y de esa manera prevenimos que nuestros sitios sean dañados fácilmente o sean arruinados completamente. Todos los sitios, todos, son vulnerables a los ataques de haquers. Sin embargo, los sitios hechos con scripts de código abierto, y expresamente Joomla, tienen especificaciones conocidas que le proporcionan a los atacantes un mapa completo para provocar el daño.  Las siguientes recomendaciones harán tu sitio más resistente a los ataques más conocidos que se dan en la internet hacia sitios Joomla. No son infalibles, por lo que el mantenimiento y vigilancia del webmaster es siempre importante para prevenir ataques:

1. Respalda tu sitio de manera frecuente

Este primer paso es esencial para tener un punto de recuperación del sitio. Está listado como el número 1 debido a su alta importancia. Nunca se espera un ataque, pero si se da, un respaldo limpio nos dará la oportunidad de recuperar el sitio en cuestion de horas. Este tipo de respaldo debe realizarse de manera independiente a los respaldos que pudiera realizar el proveedor de hospedaje. Si utilizas cPanel como panel de administración del hospedaje, utiliza la herramienta de respaldos que allí se incluye, o cualquier otra herramienta si la hay, incluyendo la descarga manual de la base y archivos. El respaldo deberá estar en tu computadora preferiblemente, fuera del hospedaje web.

2. Actualización oportuna de Joomla

El equipo de desarrollo de Joomla libera de manera frecuente actualizaciones del script. Es común que estas actualizaciones sirvan para corregir agujeros de seguridad en el script o para mejorar/adecuar la funcionalidad como tal. Si tienes un sitio Joomla es importante que te suscribas a las actualizaciones de Joomla Security, y estar informado de las actualizaciones oportunamente.

3. Es importante tener presente la diferencia entre el script Joomla y los desarrollos de módulos, extensiones y componentes de terceros.

Revisa la lista de extensiones con vulnerabilidad antes de instalar cualquier extensión de Joomla. Las extensiones no son siempre seguras y es deseable que consultes la lista antes de instalar una extensión. Incluso es importante que revises la lista de extensiones con vulnerabilidad cada vez que actualices esas extensiones. Puedes suscribirte a la lista de Extensiones Vulnerables de Joomla para recibir notificación oportuna.

4. Revisa el checlist de Seguridad de Joomla

La lista de seguridad la proporciona Joomla como una manera de controlar la instalación de Joomla que hagas, y confirmes la configuración de tu servidor. Te ayudará a evaluar posibles agujeros de seguridad que la configuración tenga.

6. Elimina el usuario ADMIN

El usuario ADMIN viene por defecto con la instalación original y es, por supuesto, conocido por los haquers. Si lo dejas habilitado, le proporcionas al atacante un dato valioso que obtiene sin ningún esfuerzo. Crea un usuario ADMINISTRADOR distinto al que viene por defecto.

7. Elimina la funcionalidad FTP en la Configuración Global

Si algún atacante tiene acceso a tu panel de administración del sitio Joomla, y el FTP está habilitado, le das acceso libre al servidor. Elimina esta funcionalidad, deshabilita esa opción.

8. Cambia el password de manera frecuente

Cambia el password de tu sitio Joomla y de los FTP en tu servidor de manera frecuente. La frecuencia la decides tú, pero no lo dejes allí para siempre. Esto es particularmente importante si te conectas desde distintas computadoras a las cuales tienen acceso otras personas. Al crear un password, no utilices tu nombre o el de tu mascota. Usa un generador de password aleatorio, de manera que la seguridad sea mayor al conjugar mayúsculas, minúsculas, signos y números, con una longitud mínima de 8.

9. Deshabilita o desinstala extensiones que no uses

La instalación básica de Joomla incluye varios componentes, módulos y plugins. En el caso no los uses, no los habilites. En el caso sean extensiones de terceros que tú hayas instalado con anterioridad y no uses ya, lo mejor es desinstalarlos.

10. No corras tu sitio en Legacy Mode

Si tienes alguna extensión que requiera ejecutarse en Legacy Mode, lo mejor es darse el tiempo necesario para suplirla con alguna extensión que sea nativa de la versión de Joomla que usas. El Legacy Mode no permite la utilización de algunas extensiones que mantienen el sitio seguro.

11.  Instala extensiones de seguridad para tu sitio en Joomla.

Como lo mencionamos anteriormente, no hay plataforma web que sea seguro al 100 por ciento. Sin embargo, lo que podemos hacer de nuestra parte es proteger lo mejor posible nuestros sitios manteniendo nuestros sitios actualizados con las extensiones de seguridad consideradas más confiables. Algunas de nuestras recomendaciones de esas extensiones están a continuación:

a) Admin Tools

La extensión Admin Tools es verdaderamente una caja de seguridad para tu sitio Joomla. Existe una versión gratis, que te dará la protección básica para detectar e instalar fácilmente actualizaciones Joomla tan pronto estén disponibles, vigilará los permisos de tus archivos y directorios, protegerá tu directorio de administrador con password, cambiar el prefijo de la base de datos si es necesario, cambiar un usuario Super Administrador seguro, así como ejecutar tareas de mantenimiento de bases de datos, todo en una sola pantalla.

La versión pagada o Professional de Admin Tools proporciona mayor seguridad que la versión gratis.

Para descargar esta esta extensión visita la liga siguiente.
http://extensions.joomla.org/extensions/access-a-security/site-security/site-protection/14087

b)Akeeba Backup

Una extensión que es una herramienta formidable para el manejo de respaldos desde el mismo panel de Joomla es Akeeba Backup, el cual tiene una versión sin costo. Puedes crear un respaldo que puede ser restablecido sin mucho esfuerzo. Los procesos de respaldo y restauración están controlados vía AJAX para evitar posibles interrumpciones en el servidor, incluso con sitios muy grandes.

Alternativamente, puedes realizar respaldo sólo de la base de datos o sólo de tus archivos.

Para descargar esta extensión visita la liga siguiente:
http://extensions.joomla.org/extensions/access-a-security/site-security/backup/1606

c) Instala JISecure My Site

Este plugin incorporará una llave y un valor requerido a la URL del administrador. Esto ayudará a prevenir acceso no autorizado al panel de control sin las credenciales correctas.

Por ejemplo, si configuras el plugin para el uso de la key=idea & value=buena, la URL para el panel del administrador será: http://www.tudominio.com/administrator?idea=buena

Puedes descargar el plugin en la liga siguiente:
http://extensions.joomla.org/extensions/access-a-security/site-access/backend-a-full-access-control/18288

Como siempre, no olvides revisar la lista de extensiones vulnerables en Joomla, ya sea en instalación nueva o actualización.

Qué es el SPF ó Sender Policy Framework

Qué es el registro SPF para protección del correo electrónico

Al día de hoy, casi todos los emails enviados como abuso son enviados desde direcciones falsas. Los víctimas cuyas direcciones están siendo abusadas sufren continuamente las consecuencias, ya que su reputación como usuarios disminuye y deben hacer aclaraciones sobre el abuso que se está cometiendo, o perder su valioso tiempo viendo mensajes regresados con remitentes no existentes.

Sin duda, tú mismo has experimentado este tipo de abuso o quizá otro en alguna de tus cuentas de correo en el pasado, por ejemplo, cuando recibes algún correo de error diciendo que un mensaje no pudo ser entregado al destinatario, aunque tú nunca enviaste ese mensaje.

La falsificación de la dirección del remitente es una amenaza a todos los usuarios y empresas en la internet, y socava al correo electrónico como medio confiable de comunicación ya que erosiona la confianza de las personas en su uso. Es debido a eso que los bancos, por ejemplo, no te enviarán nunca información confidencial a tu correo electrónico ni pedirán información personal importante.

La solución: SFP

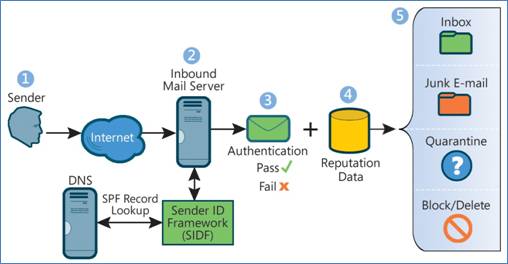
EL Sender Policy Framework (SFP) es un estándar abierto que especifica un método técnico para prevenir la falsificación de las direcciones de correo. Más precisamente, la versión actual de SFP  -llamada SFPv1 ó SPF Classic-  protege el envelope sender address (algunas veces llamado el return-path y es usado para transportar el mensaje de un servidor de correo a otro, y regresar el mensaje al remitente en caso de algún error. Usualmente no lo muestran los programas de correo al usuario), que es usado para la entrega de correos.

De manera más precisa, el SFPv1 permite al dueño de un dominio especificar las políticas de envío de correo, por ejemplo, que servidores de correo pueden usarse para enviar mensajes desde ese dominio en particular. Esta tecnología requiere dos partes que actúan juntas: 1. el dueño del dominio publica esta información en un récord SFP en la administración de DNS o Zona de DNS, y cuando algún servidor de correo recibe un mensaje indicando que procede de este dominio, entonces 2. el servidor que recibe puede confirmar que ese mensaje cumple con los SFP estipulados en el domino, y sí el mensaje no cumple con esa política entonces procede de un remitente desconocido que está tratando de enviar un mensaje falso.

Una vez que se ha confirmado la identidad del mensaje como legítimo, entonces el servidor de correo que recibe procede a tomar el mensaje como real y lo acepta. Aunque los sistemas de reputación en base a la dirección IP siguen siendo útiles, del tipo Spamhaus o SpamCop, la reputación será cada vez mayor basada en dominios e incluso en un futuro no lejano en direcciones individuales de correo. De forma adicional, la incorporación de nuevas políticas se planean en versiones futuras del SPF.

Un ejemplo de SPF para DNS sería:

Tú eres dueño del dominio miprimerdominio.om

miprimerdominio.com. IN TXT «v=spf1 mx ptr ~all»

La linea anterior deberá ser ingresada como registro TXT en tu administración de DNS del domino (IN TXT) para el dominio miprimerdominio.com con la siguiente descripción SPF:

    v= define la versión usada de SPF (versión 1 en este caso)
    mx autoriza a las máquinas con la IP de los registros MX
    ptr autoriza a las máquinas bajo el dominio miprimerdominio.com
    ~all desautoriza a todos los equipos que no envíen correos para el dominio explícitamente autorizado

En cPanel del hospedaje personal o premium, y en el Hospedaje web Superlinux puedes igualmente configurar el SPF para prevenir la falsificación del remitente en tu nombre de dominio. En la sección de Autenticación de Correo o en la sección directa de Registros SFP, allí podrás con facilidad configurarlo y proteger así tu comunicación de una manera más efectiva.

Una herramienta de Microsoft para utilizar hacer uso de un asistente o wizard para crear registros SPF la encuentras aquí.
http://www.microsoft.com/mscorp/safety/content/technologies/senderid/wizard/

Las instrucciones finales para incluir el registro en el dominio son:

El registro SPF debe ser publicado en records DNS del tipo TXT bajo el dominio respectivo.

Para el caso concreto de Hotmail debemos crear el registro SPF y una vez este todo listo enviaremos un correo a senderid@microsoft.com con el asunto en blanco y en el cuerpo del mensaje nuestro dominio. Es así como Hotmail permitirá que nuestro dominio envíe correos a las cuentas en hotmail o live.

Esperamos sea de utilidad está información para nuestros visitantes.

Cómo proteger un blog de WordPress lo mejor posible (Parte 2)

WordPress Firewall 2

WordPress Firewall 2 es un plugin que crea una capa adicional de seguridad para tu blog o sitio basado en WordPress. Te protege contra intrusiones a tu sitio, bloqueando diferente puntos débiles e identificando ataques sobre tu sitio de WordPress que suelen usarse para ingresar de manera no autorizada, algunos de estos ataques son:

  • Directory traversal
  • SQL injection
  • WordPress specific SQL injection
  • Upload de archivos ejecutables
  • Field truncation
  • Ejecución remota de archivos

Adicionalmente, WordPress Firewall 2 puede notificar a un correo cuando ha logrado bloquear alguno de estos ataques, así como también permitirte agregar IPs y plugins a un whitelist en caso sea necesario para la ejecución correcta de estos.

WordPress Firewall 2 es muy fácil de instalar y de configurar, agrégalo directamente de la sección de Plugins de tu WordPress, después de activar el plugin, podrás configurar el plugin en Settings ->Firewall, probablemente con la configuración por defecto sea la idónea para la mayoría de los usuarios y solo tendrás que configurar el correo al que quieres que WordPress Firewall 2 te mande las notificaciones de los ataques bloqueados.

Dos puntos que no debes obviar u olvidar son siempre los de aspecto local. No importa que tan protegido esté tu sitio, si es posible obtener tus datos de acceso directamente en tu máquina. Los puntos esenciales de seguridad directamente en tu equipo de cómputo son:

  1. Utiliza un antivirus que se actualice diariamente
  2. Nunca guardes los passwords en tu navegador para entrar de manera automática.
  3. Realiza de manera frecuente respaldos de tu sitio, incluyendo archivos y bases de datos.

    Si tu sitio es importante para ti, realiza los pequeños pasos que pueden darte mayor tranquilidad.


Cómo proteger un blog de WordPress lo mejor posible

Al tener un blog de WordPress así como cualquier otro tipo de página en la internet, una de las cosas más importantes que debemos tomar en cuenta es la seguridad del sitio para evitar ser hackeado.

¿Alguna vez has pensado que pasaría si tu blog de WordPress es hackeado? ¿Qué pasaría con toda tu información y artículos en los que has trabajado? Probablemente no sea tu mayor preocupación hasta que analizas realmente todo el tiempo y recursos que has invertido en tu blog de WordPress.

Para mejorar la seguridad en WordPress podemos seguir una serie de recomendaciones que ayudarán a convertir nuestro sitio en un sitio no tan fácil de hackear, con un poco más de protección.

Pasos a seguir para proteger tus sitios WordPress  (es decir, que no cualquier borracho que pase te rompa los lentes)

1) Mantén tu WordPress actualizado

Con cada actualización de WordPress ademas de agregar funcionalidades nuevas, el equipo WordPress se encarga de solucionar cualquier debilidad de seguridad que se haya descubierto en la versión anterior. Reducirás ampliamente la vulnerabilidad de tu sitio WordPress con simplemente mantenerlo actualizado.


2) Cambia el nombre de tu usuario administrador

Al mantener el nombre de usuario que asigna WordPress por defecto, generalmente “admin” le das al hacker la oportunidad de solamente tener que averiguar el password. Mientras que cuando tienes un usuario diferente tendrá que obtener ambos. En caso ya hayas usado tu usuario “admin” para publicar en tu blog, simplemente crea un usuario administrador nuevo, con nombre personalizado y asigna este nuevo usuario como administrador, y al usuario “admin” colócalo simplemente como Editor o Autor. También recuerda de mantener un password seguro, que sea de 8 caracteres como mínimo.


3) Hacer respaldos frecuentes de tu sitio

Un respaldo siempre te protegerá en caso seas la desafortunada víctima de hackeo o de algún tipo de pérdida de datos. El respaldo es sin duda una de las mejores practicas dentro de la informática, esos 10 minutos que invertiste realizando el respaldo de tu sitio se convertirán en oro puro al momento que lo necesites, una buena opción es realizar un respaldo semanalmente. Tu respaldo lo puedes hacer desde tu panel de control siguiendo este tutorial para respaldos en cpanel, o usando un plugin como el WP-DB-Backup que creará respaldos de tu base de datos que podrás descargar posteriormente a tu computadora.


4) Instala plugins para proteger tu sitio de WordPress

Existe una variedad de plugins que puedes instalar en tu WordPress para incrementar su seguridad y evitar ser una presa fácil de los hackers.  Estos son unos plugins para la seguridad de WordPress que recomendamos:
LoginLock – Monitorea los intentos de ingreso,  al superar la cantidad definida de intentos fallidos de autenticación, la IP será bloqueada por un tiempo predefinido, esto ayuda a prevenir ataques de diccionario o que alguien este intentando ingresar  adivinando el password. Adicionalmente, también puedes aplicar políticas de cambio de password forzoso, longitud mínima de password, forzar el uso de números y signos en los passwords, así también como el logout automático de los usuarios sin actividad.

WP Security Scan – Revisa tu instalación de WordPress y te muestra las debilidades que detecte, así como las posibles soluciones para el problema. Algunas de las fallas que analiza son: passwords, permisos de archivos, seguridad de base de datos, así como la anonimización de tu versión de WordPress.

Exploit Scanner – Analiza los archivos y tu base de datos de WordPress y busca código sospechoso, ideal para revisar si algún plugin o tema que tengas instalado ha sido comprometido o contiene código malicioso desde su instalación.

Todos los pasos anteriores son sólo algunos puntos básicos de seguridad para proteger tu blog. Es muy importante que protejas tus datos en lugar seguro, vigilar que el antivirus de tu computadora se actualice de manera diaria y que se encuentra en su nivel máximo de protección.

Con los puntos enumerados aquí, esperamos colaborar a que tengas una mejor experiencia en el uso y la seguridad  de tu blog.

Alguien está enviando correos usando mi dominio: Mail Spoofing

Lo que se llama Mail Spoofing se da cuando un usuario recibe un correo de su propio dominio, pareciendo como si ella/él fueran el emisor. No es de ninguna manera distinta a que coloques un sobre con tu dirección en la oficina postal enviado hacia ti mismo, con la dirección del remitente y del destinatario siendo la misma. Eso significa que cuando la oficina postal ve que no tiene estampilla en el sobre, no será enviada y será regresada al remitente.

Si consideras que tu cuenta de correo ha sido comprometida o que hay correos enviados a tu nombre que no has enviado tú, por favor copia los encabezados (headers) de uno de esos correos a nuestro soporte técnico. Nosotros podemos verificar y asegurarnos que dicho correo no provenga de ninguna de tus cuentas y tomar las medidas necesarias.

Si el encabezado del correo indica que el correo no proviene de tu cuenta de hospedaje, un punto importante y que ayudará es asegurarte que rechazas todo correo que sea enviado a cuentas de correo no existentes en tu dominio. Asegúrate que cuenta de correo por defecto en Cpanel, la cual encuentras en cpanel – mail – email por defecto está configurado para rechazar todo correo con mensaje de error. Si tu cuenta está configurada de esa manera, por favor contáctanos en soporte técnico.

De esta manera te aseguras que tu dominio recibe sólo correos enviados a direcciones de correo validas y existentes. No hay nada más que hacer. Con los encabezados que envíes será suficiente para identificar al datacenter responsable del envío de correos no autorizados, contactarlos, y que eviten que eso siga sucediendo. Esta es la única manera de identificar y detener estos emails falsos.


Hospedaje web con 25% de descuento!

En CAFETERO100 llegó la Navidad antes de tiempo.

Todo nuestro hospedaje web compartido tiene el 25% de descuento. El descuento aplica tanto si es compra nueva como renovación de hospedaje. La promoción durará hasta el 31 de diciembre.

Feliz Navidad a tod@s, y un Año Nuevo 2012 lleno de bendiciones para ustedes y su familia.

Les desea el equipo de trabajo de CAFETERO100.